
Websites gemeente Borne en Openluchttheater Hertme uit de lucht
Een ernstig beveiligingsprobleem in veelgebruikte internetsoftware heeft woensdagmiddag ook gevolgen in Borne. De websites van gemeente Borne, Kulturhus Borne, ondernemersvereniging BBO en de Bornse Synagoge zijn uit voorzorg offline gehaald. Ook de website van Openluchttheater Hertme en het Afrikafestival zijn uit voorzorg offline gehaald. Webdesigner Roy Markvoort van Websites met Roy legt uit wat er speelt: “Je kunt het een beetje vergelijken met een digitale achterdeur die open staat.”
Wie woensdagmiddag de gemeentelijke website bezoekt, krijgt inmiddels een duidelijke verklaring te zien: “Uit voorzorg vanwege een wereldwijd beveiligingslek hebben we onze website tijdelijk offline gehaald.” Eerder verscheen op de homepage nog een melding dat de gevraagde pagina niet kon worden gevonden. Ook Kulturhus Borne en BBO hebben hun gebruikelijke website vervangen door een mededeling. Beide laten weten geen signalen te hebben dat er iets is misgegaan, maar de website uit voorzorg te hebben uitgeschakeld in afwachting van een beveiligingsupdate. Op de website van de Bornse Synagoge staat eveneens dat deze vanwege een ernstige kwetsbaarheid in PHP tijdelijk offline is. De website van Openluchttheater Hertme geeft een serverfout, inmiddels heeft het Openluchttheater laten weten dat ook hun website uit voorzorg offline is gehaald.
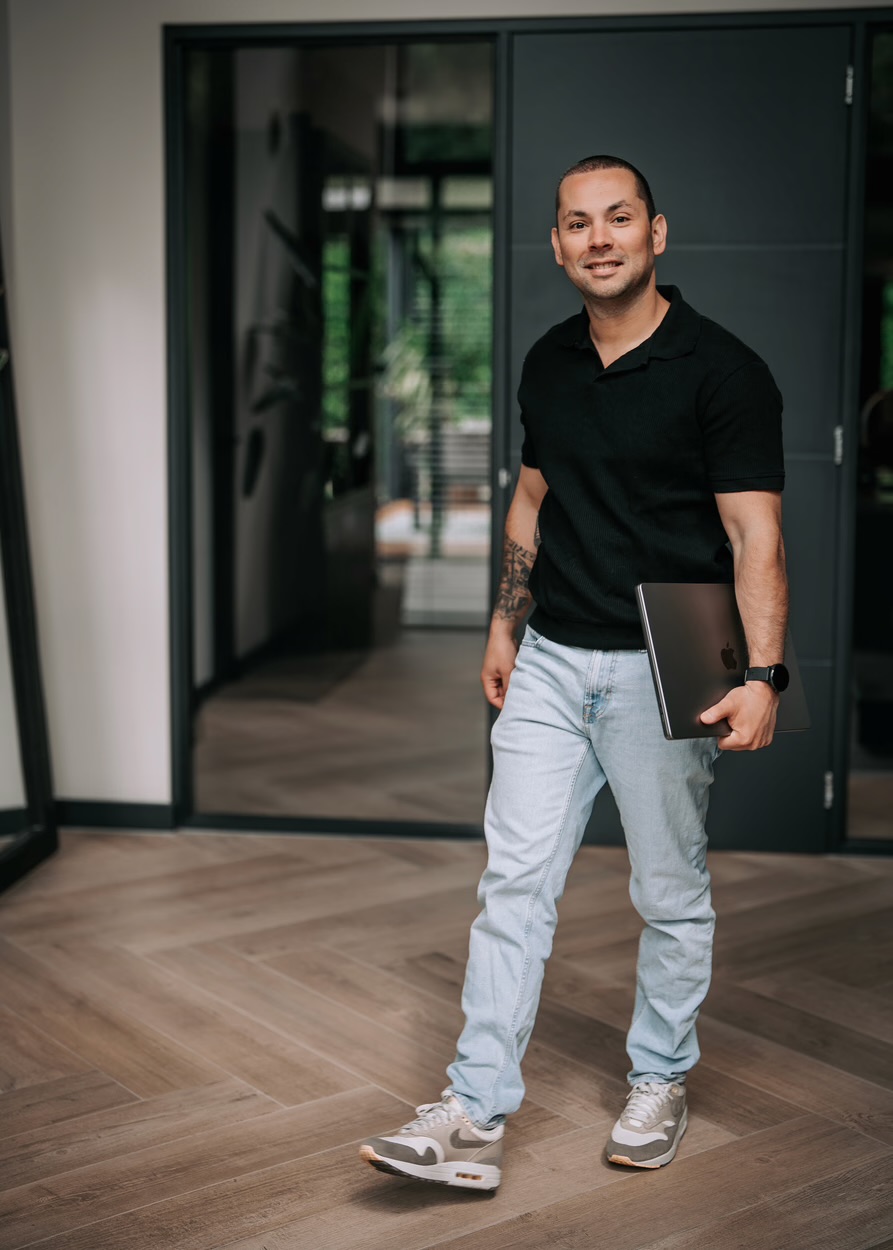 De motor achter een website
De problemen draaien om PHP, een programmeertaal die achter de schermen veel websites laat werken. “PHP is eigenlijk de achterliggende motor van heel veel websites”, legt Markvoort uit. Onder meer websites die met WordPress zijn gebouwd, gebruiken deze techniek, maar ook heel veel andere websites. De ontwikkelaars van PHP hebben twee kritieke beveiligingslekken aangekondigd. Volgens de Europese cyberbeveiligingsdienst CERT-EU bestaat mogelijk het risico dat aanvallers zonder in te loggen opdrachten kunnen uitvoeren op kwetsbare servers. De volledige technische details waren in de geraadpleegde waarschuwing nog niet openbaar. Markvoort vergelijkt het met een openstaande digitale achterdeur. Als kwaadwillenden via een lek toegang krijgen tot een server, kunnen ook bestanden en gegevens van websites gevaar lopen. Welke toegang zij daadwerkelijk krijgen, hangt af van de kwetsbaarheid en de inrichting van de server.
Uit voorzorg op zwart
Dat websites offline zijn, betekent niet automatisch dat ze zijn gehackt. Juist om misbruik te voorkomen, schakelen beheerders websites tijdelijk uit. CERT-EU adviseert organisaties die de kwetsbaarheid niet direct kunnen verhelpen te overwegen hun toepassingen tijdelijk van het openbare internet af te schermen. Het PHP-team heeft voor woensdag 21 oktober om 16.00 uur Nederlandse tijd een beveiligingsupdate aangekondigd. Daarna moeten beheerders deze nog installeren en controleren. Niet iedere website zal daarom meteen op dat tijdstip weer bereikbaar zijn.
Wie moet de update uitvoeren?
Volgens Markvoort ligt die taak bij een beheerde server doorgaans bij de hostingprovider, het bedrijf waar de website is ondergebracht. Hij raadt website-eigenaren wel aan dit na te vragen. “Het is altijd goed om dit even te checken.” Wie zelf de server beheert, moet ook zelf in actie komen. “Als je een eigen server beheert moet je deze update zelf uitvoeren”, aldus Markvoort. Alleen iets aanpassen in de inhoud van een website verhelpt het probleem in de achterliggende software niet. (KDS)
BorneBoeit heeft contact opgenomen met websitebeheerder Netgemak. Die geeft aan dat hostingpartner Combell voorzorgsmaatregelen heeft getroffen. BorneBoeit blijft bereikbaar. Als er nieuws is, publiceren we dit direct!
© BorneBoeit. Op onze artikelen en beeldmateriaal rust copyright.
Voor meer informatie raadpleeg de spelregels.
Vuurwerkbom explodeert bij woning aan...
Een enorme knal heeft in de nacht van zaterdag op zondag meerdere bewoners van de...
Rondweg weer open, nu met flitspaal
De rondweg bij Borne is weer open. De N743 was sinds maandag ter hoogte van de Bornsche Maten...
Ouders zoeken elkaar op om eerste smartphone...
De zorgen over smartphonegebruik onder kinderen groeien. De Nederlandse overheid adviseert...
Fien Sabèl (13) laat van zich horen met eerste...
Een vriend van haar vader hoorde haar boven op haar kamer zingen. Via hem kwam Fien Sabèl...
Auto belandt in water aan Sumpelmaat
Aan de Sumpelmaat in de Bornsche Maten is dinsdagmiddag een auto in het water terechtgekomen....
Stroomstoring op bedrijventerrein Veldkamp
Aan De Vormerij op bedrijventerrein De Veltkamp werd maandagmorgen een stroomstoring gemeld....